Устройство для генерации паролей: надежность аппаратных токенов
Аппаратный токен генерирует одноразовый код внутри физического устройства, отдельно от компьютера или смартфона.
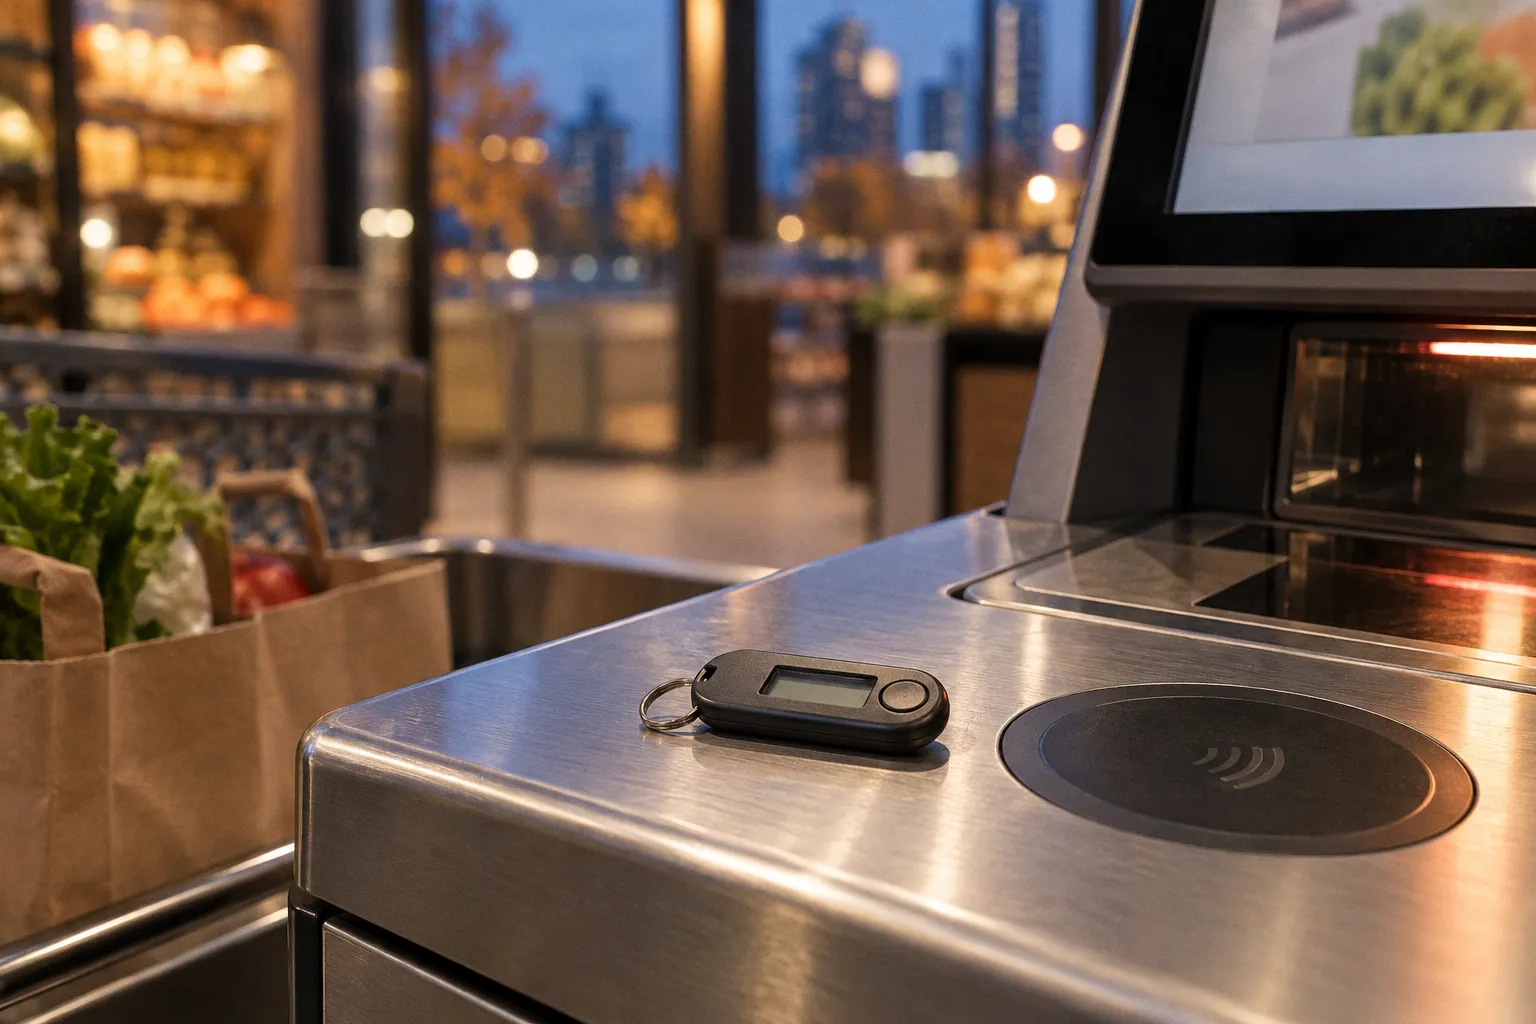
Это сокращает число сетевых каналов, через которые можно перехватить код, и не даёт вредоносной программе на клиентском устройстве прочитать секретный ключ токена. Однако сам код пользователь всё равно вводит в банковскую форму. Значит, при фишинге в реальном времени его могут перехватить и применить до истечения срока действия.
Технологическая основа таких устройств стандартизирована. Для кодов по событию существует RFC 4226, для кодов по времени — RFC 6238. В обоих случаях банк и токен используют общий секретный ключ. Различается входной параметр алгоритма: счётчик нажатий или текущее время. Именно от этого зависит, как система синхронизирует устройство и проверяет введённый пароль.
HOTP и TOTP: откуда берётся одноразовый код
Одноразовый пароль не создаётся случайным образом при каждом нажатии. Банк и токен заранее получают общий секретный ключ, или seed. Алгоритм обрабатывает его вместе с дополнительным параметром и выдаёт короткий числовой код. Типичная длина — 6 или 8 цифр. Секретный ключ может иметь размер 160 бит, то есть 20 байт, или 256 бит.
Протоколы HOTP и TOTP используют этот общий принцип, но по-разному определяют дополнительный параметр.
| Свойство | HOTP | TOTP |
|---|---|---|
| Спецификация | RFC 4226 | RFC 6238 |
| Параметр для вычисления | Счётчик событий | Текущее время |
| Условие обновления кода | Новое событие, например нажатие кнопки | Переход к следующему временному шагу |
| Что синхронизирует сервер | Счётчик токена и допустимое окно его значений | Время сервера и допуск по временному окну |
В HOTP токен увеличивает счётчик при генерации кода. Сервер должен найти соответствие введённому значению в допустимом окне счётчика. Если пользователь несколько раз нажимал кнопку, но не вводил полученные коды, токен и сервер могут разойтись. Для восстановления система ищет совпадение в ограниченном диапазоне будущих значений. Слишком широкое окно упрощает синхронизацию, но увеличивает число потенциально принимаемых кодов.
TOTP использует время как счётчик. RFC 6238 описывает расчёт временного шага, который обычно длится 30 секунд. В момент перехода к следующему шагу алгоритм начинает выдавать новый код. Сервер проверяет введённое значение относительно своего времени и, как правило, допускает небольшое отклонение часов.
Срок действия кода задаётся протоколом и серверной конфигурацией, а не самим фактом его одноразовости. В TOTP его определяет временной шаг, в HOTP — окно счётчика. Запрет на повторное использование уже принятого значения должна обеспечивать серверная проверка.
Устройство для генерации одноразовых паролей работает только при согласованной конфигурации на обеих сторонах. Если секретный ключ при регистрации токена не совпал с ключом в банковской системе, правильный код всё равно будет отклонён. Если часы токена ушли далеко от серверного времени, TOTP перестанет проходить проверку. При компрометации seed злоумышленник сможет самостоятельно рассчитывать коды, пока банк не отзовёт или не заменит привязку.
Поэтому безопасность схемы зависит от нескольких этапов: создания секрета, его передачи токену при первичной настройке, хранения на сервере и проверки кода при входе или подтверждении операции. Короткий числовой пароль удобен для ввода, но не способен сам по себе компенсировать ошибку в управлении ключами.
Автономность токена и границы защиты от вредоносного ПО
Классический аппаратный токен выглядит как брелок с небольшим экраном и кнопкой. После нажатия он показывает шестизначный или восьмизначный код. Подключать его к компьютеру или смартфону не требуется. Алгоритм выполняется внутри устройства, а банковская система независимо вычисляет ожидаемый результат.
Такое разделение закрывает конкретный риск: вредоносная программа на хост-устройстве не может прочитать код через обычный канал передачи данных, если токен его не передаёт. У брелока с экраном пользователь видит число и сам переносит его в форму. Между устройством и компьютером нет соединения, через которое вирус мог бы запросить секретный ключ или считать следующий код.
У аппаратного токена есть собственные слабые места: риск кражи или утраты устройства, компрометации банковской базы секретов, ошибок регистрации и социальной инженерии. Если пользователь сообщает текущий код постороннему или вводит его на поддельной странице, физическая изоляция токена не предотвращает злоупотребление.
Практическая модель выглядит так:
1. Токен и банк получают общий секрет. На этапе выпуска или регистрации ключ должен быть связан с конкретной учётной записью. Ошибка в привязке нарушает работу аутентификации.
2. Устройство рассчитывает код. HOTP использует счётчик, TOTP — временной шаг. В обоих вариантах применяется общий криптографический секрет.
3. Пользователь переносит код в банковский интерфейс. Для автономного брелока это ручной ввод. Система получает число, а не сам ключ.
4. Сервер выполняет проверку. Он рассчитывает допустимый код и сравнивает его с введённым, учитывая окно счётчика или времени.
5. Система принимает решение о доступе. При совпадении код подтверждает фактор владения токеном. Остальные правила входа и контроля операции остаются отдельными слоями.
Значение имеет и интерфейс проверки. Банк может применять ограничение числа попыток, блокировать повторное использование уже принятого кода и контролировать частоту запросов. Эти меры затрудняют перебор и повторную подачу, но не спасают от перехвата действующего кода с последующим быстрым применением.
Токены без часов и роль вспомогательного ПО
У некоторых физических ключей нет собственного экрана, автономного питания или часов реального времени. Такой ключ не всегда способен самостоятельно показать TOTP-код. Расчёт временного шага в этом случае выполняет вспомогательное приложение, взаимодействующее с токеном через интерфейс вроде CCID или NFC.
Здесь важно разделять вычисление и хранение секрета. Токен может хранить ключ, а приложение передавать запрос и отображать рассчитанный код. В такой архитектуре часть операций проходит через смартфон или компьютер. Это отличается от автономного брелока с LCD-экраном, где число появляется непосредственно на устройстве.
Для пользователя обе схемы могут выглядеть как получение кода с физического ключа. С точки зрения модели угроз разница существенна. У автономного брелока меньше зависимостей от операционной системы. У ключа без часов нужна совместимая программа, а защищённость интерфейса и самого хост-устройства становится частью общей цепочки. Защищённость такой конфигурации зависит от того, где хранится seed, какие операции доступны приложению и как устроен обмен с токеном.
При выборе схемы для банка оценивают также эксплуатацию. Физический выпуск, доставка, замена утраченных устройств и привязка к учётной записи создают отдельный операционный процесс. Универсальной стоимости владения для таких систем нет: она зависит от модели токена, масштаба выдачи и процедур поддержки. Поэтому сравнивать аппаратный токен с SMS только по цене одного сообщения некорректно. В расчёт входят управление устройствами и последствия компрометации канала.
Физический ключ не закрывает фишинг в реальном времени
Аппаратный OTP-токен снижает риск перехвата через мобильную сеть. SMS-код проходит через инфраструктуру оператора и может стать целью SIM-свопинга, перехвата сообщений или атак на связанные каналы. Голосовой вызов также не гарантирует конфиденциальности. По этой причине отраслевые специалисты рекомендуют использовать аппаратные и программные аутентификаторы вместо передачи OTP по SMS или голосовой связи.
Но код с токена остаётся переносимым. Фишинговая страница может запросить его у пользователя и немедленно передать на настоящий банковский сайт. Если злоумышленник успеет использовать код в рамках допустимого временного окна, TOTP-проверка может пройти. Короткий срок действия усложняет повторное применение позднее, но не связывает код с конкретным доменом или транзакцией.
Этот предел часто теряется в формулировке «второго фактора». Токен подтверждает наличие устройства или доступ к нему. Подтверждение присутствия на настоящем банковском сайте и привязка введённого кода к конкретному получателю платежа — задачи других механизмов. Для защиты от фишинга в реальном времени нужны механизмы, где криптографическое подтверждение привязано к домену или контексту операции.
Для банковской архитектуры отсюда следует разделение задач. OTP может быть дополнительным фактором входа или подтверждения, но не единственной линией защиты от подмены интерфейса. Контроль сессии, обнаружение необычных операций, лимиты, уведомления и процедуры восстановления доступа решают другие части задачи. Если один слой пропускает атаку, остальные должны ограничить ущерб.
Почему банки уходят от SMS, но не получают абсолютную защиту
SMS удобен тем, что не требует отдельного устройства. Но он опирается на телефонный номер и инфраструктуру связи. Смена SIM-карты, перенаправление номера или доступ к сообщениям могут обойти этот фактор. Аппаратный токен переносит генерацию кода в отдельное устройство и устраняет зависимость от доставки сообщения.
При этом миграция с SMS на токены не сводится к закупке брелоков. Банк должен организовать выдачу, регистрацию, блокировку, замену и восстановление доступа. Нужен процесс на случай утраты токена. Он сам становится частью поверхности атаки: злоумышленник может пытаться пройти восстановление учётной записи через службу поддержки или использовать социальную инженерию.
Аппаратный токен безопасности особенно полезен там, где требуется снизить зависимость от публичных каналов связи и вредоносного ПО на пользовательском устройстве. Управление секретами, синхронизация протокола и защита сессии остаются самостоятельными задачами. Для обычного пользователя физический ключ аутентификации уменьшает один класс рисков — перехват кода по SMS или чтение кода вирусом с экрана телефона. Фишинг, кража токена и компрометация учётных данных остаются в модели угроз.
Итог для банковской системы прагматичен: HOTP и TOTP дают стандартизированный способ выдавать одноразовые коды, а автономный токен отделяет их генерацию от клиентской ОС. Надёжность решения определяется качеством хранения seed, точностью синхронизации, процессом восстановления и тем, как банк обрабатывает действующий код. Физическое устройство повышает барьер для удалённой компрометации, но стоимость внедрения и остаточные риски зависят от всей архитектуры аутентификации.